


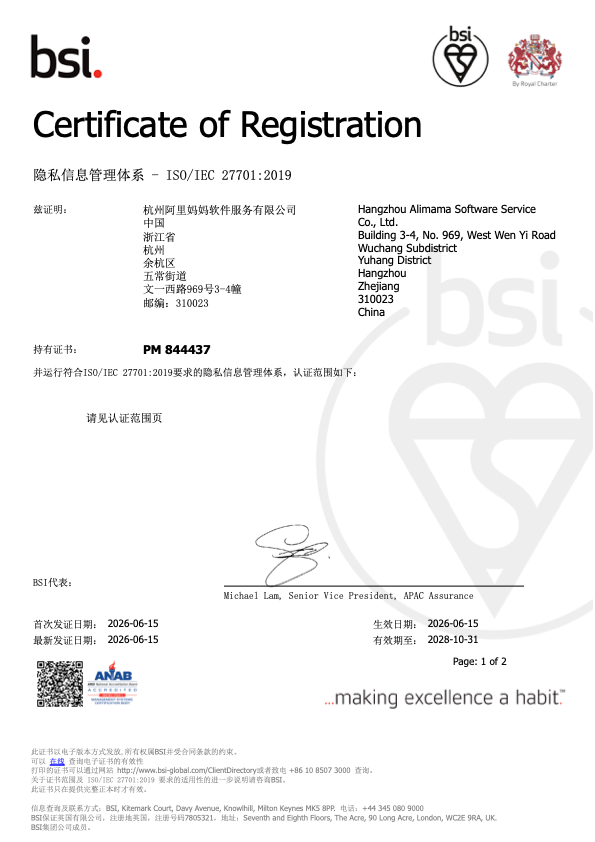
阿里妈妈营销隐私计算平台 Secure Data Hub(以下简称“SDH”)已同时获得 ISO/IEC 27001 信息安全管理体系认证与 ISO/IEC 27701 隐私信息管理体系双认证,覆盖平台开发、测试、运维和运营服务全流程,成为阿里妈妈首个同时获得 ISO 双认证的平台产品!
SDH是由阿里妈妈推出的一套面向广告营销行业的隐私计算 PaaS 产品,基于隐私安全环境,支持跨域数据互联互通、多方数据融合与联合建模。在保障各方隐私安全和数据合规的前提下,提供广告投放全流程的跨域安全一致的数据分析与决策能力,推动商家实现全域生意增长。
此次双认证意味着SDH 平台在既有隐私计算技术能力之外,进一步把组织职责、制度流程、平台控制与持续改进连接成治理闭环,为跨主体协作提供边界清晰、过程可控、结果可追溯的治理基础。
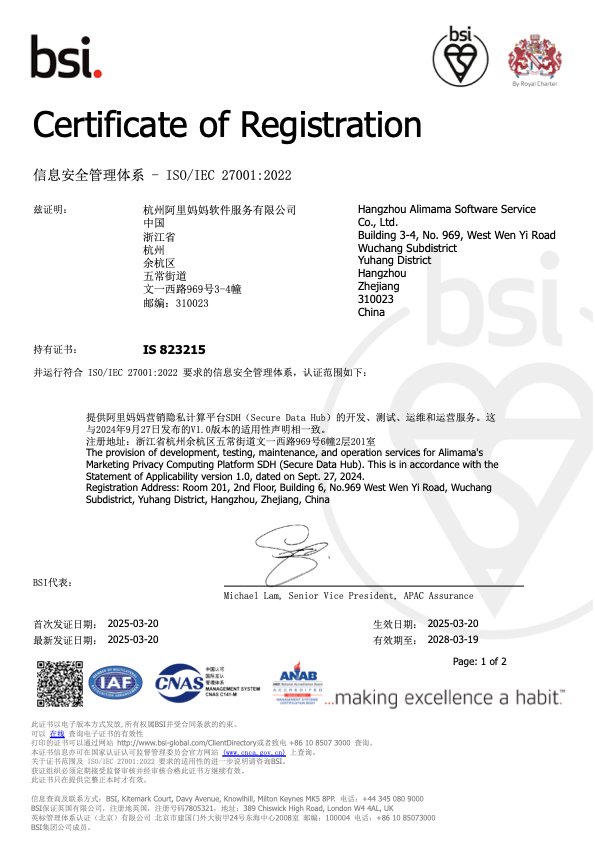
ISO/IEC 27001 信息安全管理体系认证证书
ISO/IEC 27701 隐私信息管理体系认证证书
一、为什么数据协作需要“双体系”
在数字广告的竞争洪流中,数据已成为驱动增长的核心燃料。广告营销场景下,数据协作通常涉及多个主体、不同类型的数据资产,数据孤岛问题会导致数据无法高效流通和共享。同时,用户隐私和数据安全在多方协作场景下会被放大。
隐私增强计算技术在一定程度上降低了数据联合计算过程中的明文暴露风险,但不能独立回答协作中的全部问题,例如:
哪些信息资产需要纳入管理,风险由谁识别和处置; 哪些角色能够访问哪些资产,权限如何申请、变更和回收; 数据基于什么目的被处理,关键操作如何审批和留痕; 发生异常时如何响应、复盘,并验证整改是否有效。
这正是信息安全管理体系与隐私信息管理体系需要协同建设的原因。ISO 双体系分别从信息安全风险和隐私处理责任出发,将资产、权限、处理目的、操作记录与持续改进纳入统一治理,使跨主体数据协作具备可管理、可控制、可追溯、可持续和可审计的基础。
信息安全管理:统一风险基线
ISO/IEC 27001采用基于风险的方法,对信息资产、人员、流程与技术控制进行系统管理。核心关注点包括风险评估、访问控制、密码与密钥管理、安全事件响应、业务连续性、内部审核与持续改进等。
对 SDH 多方数据协作平台而言,ISO/IEC 27001 提供了一套统一的安全管理基线:平台不仅要保护数据和计算环境,还要明确职责、规范操作,并持续监测控制措施是否有效。
隐私信息管理:隐私责任边界
ISO/IEC 27701在信息安全管理基础上进一步强化对个体隐私信息处理活动的治理与保护,强调处理目的、角色责任、隐私风险评估、处理活动记录以及相关方管理。
ISO/IEC 27701进一步回答了个人信息处理中的三个核心问题:为何处理、如何处理、由谁负责。对于跨主体数据协作,隐私增强技术用于降低联合计算过程中的数据暴露风险,治理机制则明确处理目的、参与角色和结果使用边界。即使原始数据不以明文形式交换,如果缺少目的限定、角色划分、处理记录与责任追溯,仍无法形成完整的隐私治理闭环。
双体系的共同作用
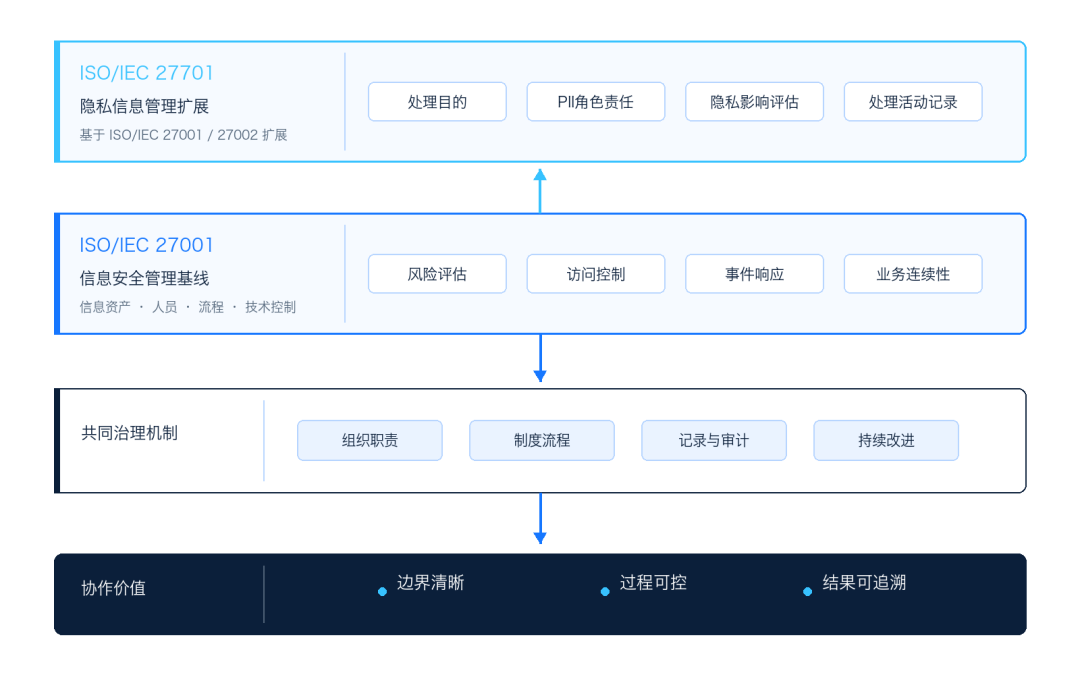
两项体系并不是彼此独立的认证组合,ISO/IEC 27001 提供信息安全管理底座,ISO/IEC 27701 在此基础上扩展隐私信息管理要求。两者共同作用于组织、流程和技术控制,围绕“什么数据、由谁使用、用于什么任务、交付什么结果”建立明确边界,使多方数据协作能够在同一套治理框架下安全有序地运行。
二、从标准要求到平台闭环
结合 SDH PaaS 3.0 的产品链路,ISO 双体系要求主要映射到以下五类机制。
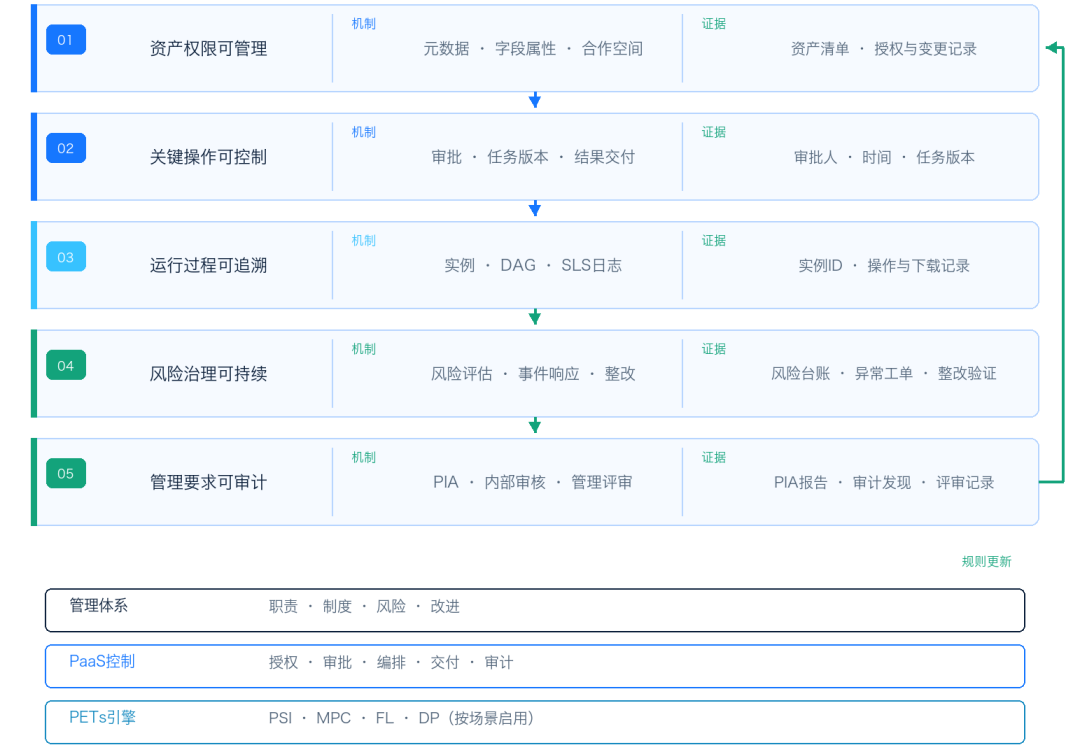
1. 资产权限可管理
平台以租户、管理员和用户划分角色,通过元数据资产、字段级隐私属性、资产授权与合作空间控制资产的可见范围和使用方式。
平台将合作关系、资产范围和操作权限绑定,并对权限申请、变更和回收进行管理。这里的目标不是让更多人直接接触数据,而是在完成联合分析的同时,把使用范围限制在业务所需的最小边界内。
2. 关键操作可控制
跨租户合作、资产授权、任务提交和结果交付均设置相应的确认或审批节点。任务在合作方确认后执行,结果经授权审批后交付,使数据处理目的、参与主体和责任链路能够对应到具体操作。
审批本身不能替代技术控制,但可以与权限校验、任务编排和结果访问控制共同构成协作约束。
3. 运行过程可追溯
平台提供实例状态、执行链路和日志查询能力,支持用户查看任务运行状态、定位异常,并为关键操作和结果交付保留记录。
完整运行和操作日志的价值不只是排障,还在于为安全监测、事件响应和审计复核提供事实依据。只有当操作记录、任务状态和结果流转能够关联起来,平台才具备持续验证控制有效性的基础。
4. 风险治理可持续
数据协作的风险会随业务场景、参与主体和外部要求变化。SDH 相关管理体系覆盖风险评估、内部审核、安全事件响应、问题整改和管理评审等机制,用于识别变化、验证控制并推动持续改进。
5. 管理要求可审计
管理体系要求从制度条款落到可检查可审计的对象:每项控制都能对应到平台机制或管理流程,并形成可供审核、事件响应和复盘使用的记录。“审计证据”也不是为了证明平台的绝对安全,而是为了回答某项控制是否被执行、由谁执行、何时发生以及结果如何。
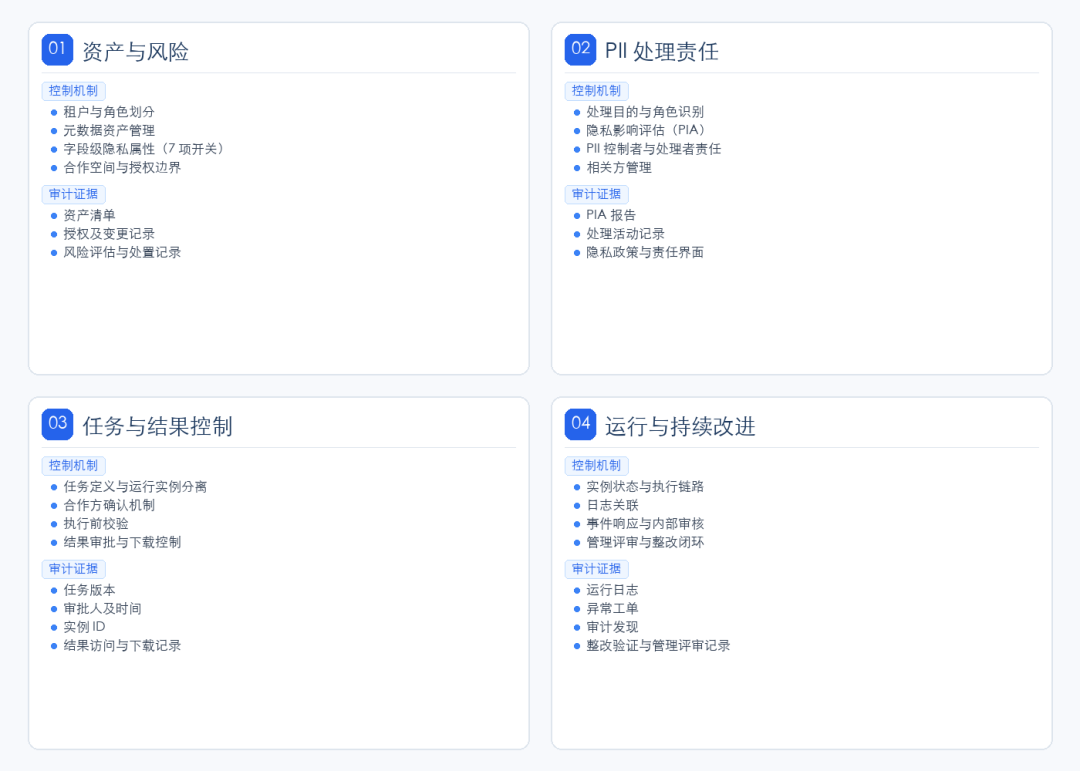
注:PII(Personally Identifiable Information)即个人可识别信息;PIA(Privacy Impact Assessment)即隐私影响评估,指在个人信息处理活动开展前或发生重大变更时,对处理目的、必要性、处理方式及潜在风险进行的系统性评估。
因此,双 ISO 体系认证与 SDH PaaS 平台的关系不是“标准要求对应若干功能点”,而是管理体系、平台控制与隐私增强技术的协同:
管理体系定义职责、流程和持续改进要求; 平台控制将授权、审批、执行、交付和审计固化到协作链路; PETs 技术降低联合计算和结果输出中的隐私安全和数据合规风险。
三者共同构成 SDH 平台面向企业级数据协作的可信数据计算基座。
三、认证是新的起点
ISO/IEC 27001 与 ISO/IEC 27701 属于管理体系认证。在此之外,SDH 平台已通过中国信息通信研究院“可信隐私计算”多方安全计算(MPC)与联邦学习(FL)基础能力专项评测。阿里妈妈还入选国家数据匿名化标准验证试点典型单位,并持续参与隐私计算和数据流通相关行业标准及研究工作。
ISO 双认证为 SDH 平台建立了一套可持续执行和复核的治理基线。后续,平台将继续完善风险管理、权限控制、审计追溯和隐私增强技术,并通过实际场景持续检验管理机制的有效性。新参与方、新场景和新数据接入时可以复用统一的控制要求与审计路径,减少每次合作从零梳理规则的成本;合作各方也能够基于记录验证授权、执行与结果交付过程,为跨组织数据协作从一次性交付走向长期、规模化运营奠定基础。
🏷️ 四、关于我们
阿里妈妈SDS(Strategic Data Solutions)团队致力于用数据让商家和平台的增长战略更加科学有效。我们为阿里妈妈全线广告客户提供营销洞察、营销策略、价值量化、效果归因及隐私计算等技术服务。
我们将持续推进营销场景下隐私增强技术、可信数据协作体系和解决方案的探索与建设,欢迎行业伙伴与我们交流合作,并关注后续“SDH PaaS 3.0”系列文章。PaaS 3.0 围绕主体可识别、资产可约束、任务可确认、运行可追溯、结果可控制,将管理要求落实到完整协作链路,显著降低使用门槛,提升平台稳定性和易用性,实现从可自操到规模化自操的跨越。
📮 联系邮箱:alimama_tech@service.alibaba.com
🔗 专题查阅:隐私计算专题
也许你还想看
关注「阿里妈妈技术」,了解更多~
内容中包含的图片若涉及版权问题,请及时与我们联系删除

评论
沙发等你来抢