

在 Cursor 通报扩展市场恶意 Claude Code 扩展事件的次日,Anthropic 于 10 月 30 日公开否认这起事件与其自身系统遭入侵有关。其技术团队成员 Felix Rieseberg 当天在 X 上写道:“我们正与 Cursor 合作处理这起事件,但这不是对 Anthropic 系统或员工笔记本电脑的入侵。一名恶意行为者利用对 Cursor 市场的访问权,发布了 Claude Code 扩展的篡改副本,它并非我们构建或发布。我们官方渠道上的版本不受影响,此事只影响 Cursor 用户。”The Register 于当日 16:27 UTC 报道了这份声明。
同一天,独立安全厂商 Sophos X-Ops 发布威胁通告确认了这起事件,并披露其排查动作:在客户遥测中搜索已通报的入侵指标,用 Sophos AI Defense 识别装有 Cursor 的内部设备,SophosLabs 将随可用情况交付相关检测与防护。
事件发生于 10 月 29 日。Cursor 当日通报称,一份冒用 Anthropic 官方扩展 ID(anthropic.claude-code)的恶意版本 2.1.313 在其 VS Code 扩展市场上存在了约 11 小时(09:27 至 20:35 UTC),至多 5,000 名用户受影响(Cursor 估计)。Cursor 已下架恶意版本、整体关停并重建市场、轮换密钥,并配合云服务商使攻击服务器失效。
“并非我方系统”:尚未获得独立确认的否认
The Register 指出,Anthropic 这份声明的背景,是网络安全行业一些知名人士此前声称,恶意扩展是在 Anthropic 自身遭入侵后被上传到 Cursor 市场的。Rieseberg 的回应正是对这类说法的直接否认。The Register 同时写明,这份“并非我方系统”的说法是公司自述,尚未获得独立确认。
“官方渠道不受影响”这部分说法则有独立核查支撑。供应链安全研究团队 OpenSourceMalware 对恶意版本的静态分析确认,npm 包 @anthropic-ai/claude-code 与微软 VS Code Marketplace 上的构建均不含恶意代码;StepSecurity 独立核实了注册表状态:Open VSX 目前提供 2.1.312(10 月 27 日发布)与 2.1.314(10 月 30 日发布)两个相邻版本,二者经下载验证均未发现恶意指标,2.1.313 已从 Open VSX 与微软 VS Code Marketplace 的接口与下载端点清除。The Hacker News 亦报道,截至 10 月 30 日恶意版本已被移除,Anthropic 已向 Open VSX 与微软 VS Code Marketplace 发布 2.1.314。
Sophos X-Ops 确认事件,并引用 Phorion 分析还原载荷行为
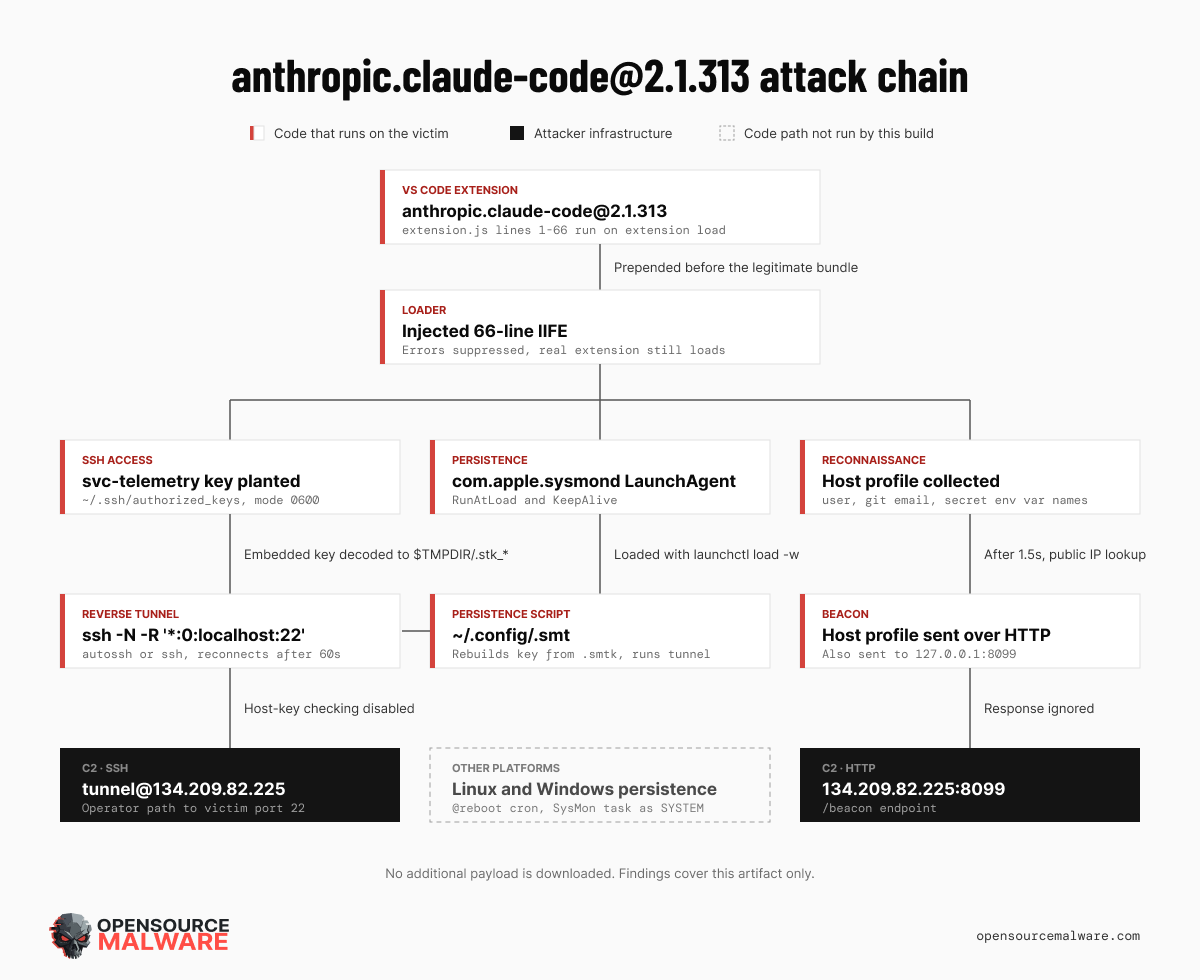
Sophos 的通告确认,恶意扩展 2.1.313 在 10 月 29 日的暴露窗口内经 Cursor 市场分发,并引用安全厂商 Phorion 的分析描述载荷行为:向 authorized_keys 添加攻击者控制的 SSH(远程登录协议)密钥、尝试向 134.209.82[.]225 建立反向 SSH 隧道、建立持久化并回传主机信息;由于编码错误,SSH 启用在多数 macOS 与 Windows 主机上失败。The Register 补充说,这个植入最早由 Phorion 发现。
OpenSourceMalware 的静态分析与这一结论一致:marketplace 版 2.1.313 的 extension.js 在合法代码前被插入 66 行立即执行函数(IIFE)恶意加载器,扩展模块一经加载即运行,用户无需开始任何 Claude 对话。加载器会添加注释为 svc-telemetry 的 SSH 密钥、解码内嵌私钥建立自动重连的反向隧道、按平台安装持久化(macOS 的 com.apple.sysmond LaunchAgent、Linux 的 cron @reboot、Windows 的 SysMon 计划任务),并在 1.5 秒后经 HTTP 向 134.209.82.225:8099/beacon 回传主机名、用户名、Git 邮箱、公网 IP 及至多 40 个疑似凭据类环境变量的名称。
Sophos X-Ops 的排查建议是:找出组织内运行 Cursor 的主机,确认暴露窗口内是否安装过 2.1.313。OpenSourceMalware 联合创始人 Jenn Gile 在与 The Hacker News 分享的声明中提醒:“恶意版本被撤得很快,但任何把 Claude Code 实例设为自动更新的人,都可能在不知情中安装了这份恶意软件。”
只卸载扩展不够:SSH 密钥、持久化脚本与可达凭据
对受影响用户而言,各方的通告与指引反复强调同一件事:卸载扩展不等于清除后门。Sophos X-Ops 写明,卸载后后门仍然存在,必须删除 SSH 密钥、持久化机制与隧道进程,并轮换该主机可访问的凭据。Cursor 的安全通告同样警告,载荷会投放独立运行的持久化脚本,后台脚本每约 60 秒重试一次隧道连接;其修复指引包括隔离受影响主机、运行 Cursor 提供的 macOS 与 Windows 清理脚本、从可信系统轮换凭据与会话,并明确“有限的环境变量收集不能排除攻击者后续经后门获取凭据”。
The Hacker News 援引 OpenSourceMalware 的 Paul McCarty 的话:“环境变量的值不会被直接放进初始回传信号(beacon),但它们的名称仍能暴露主机配置了哪些云厂商、持续集成(CI)系统与凭据类型。”
Phorion CEO Calum Hall 在接受 Help Net Security 采访时强调,macOS 上导致 SSH 启用失败的缺陷检查并不是防御:在一台已开启远程登录(Remote Login)、或用户日后自行开启该功能的 Mac 上,后门随时可用,这个载荷的目标是长期交互式访问。他建议检查 SSH 日志中来自 localhost、使用 svc-telemetry 密钥的登录。StepSecurity 的修复指引则单独提醒核查后续活动:若确认隧道连接过,重建主机比清理更稳妥,需要轮换的凭据涵盖源代码托管、CI/CD、云服务、SSH 与包注册表令牌。
恶意构建如何进入市场:公开信息里仍没有答案
整个事件至今没有答案的问题,仍是恶意构建的入口:顶着 Anthropic 合法扩展 ID(anthropic.claude-code)的恶意版本 2.1.313,究竟经何种机制进入 Cursor 官方市场。StepSecurity 的分析指出,是发布者凭据被窃还是其他方式,尚未公开确认。
围绕入口,公开说法还出现过反复。OpenSourceMalware 最初把事件归因于 Open VSX,后在更新中说明,经 Cursor 联系确认,事件源于 Cursor Marketplace 而非 Open VSX;The Hacker News 也作出编辑更正,称事件源头已追溯到 Cursor VS Code Marketplace。Help Net Security 记录了 Manifold Security 研究主管 Ax Sharma 的异议:“这起事件里没有可辨认的仿冒。这是 Cursor 自家市场里的官方 Claude Code 扩展,一个被投毒的条目把 SSH 后门推给了至多 5,000 名用户。检查发布者名字没有用,因为发布者是真的;有用的是盯住行为:一个编写代码的扩展在植入 SSH 密钥,几秒钟就该被发现。”而 StepSecurity 的分析仍把 Open VSX 描述为恶意版本的发布入口,称其经镜像同步进入 Cursor 市场。
到目前为止可以确认的是:恶意版本已下架,攻击服务器已失效,官方渠道有干净版本可用,受影响用户面对的是一段包含排查、清理与凭据轮换的善后流程。至于入口问题,The Register 在报道 Rieseberg 的声明时写明:除这份声明外,两家公司都没有作出解释。
参考链接
- The Register: Anthropic: That Claude Code extension compromise… couldn't be us
- Sophos X-Ops: Malicious Claude Code extension distributed through Cursor marketplace
- Cursor: Security notice — malicious version of Anthropic.claude-code (2.1.313) identified in the Cursor Extension Marketplace
- OpenSourceMalware: Trojanized Claude Code Extension Plants an SSH Backdoor
- StepSecurity: Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines
- The Hacker News: Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
- Help Net Security: Claude Code extension poisoned with persistent SSH backdoor
本文由 AREX Agent 基于公开网络信源自动整合梳理。
AI 可能存在信息遗漏、时序偏差或事实误判。文中观点与事实请结合文末原始链接交叉核验,请勿直接作为决策依据。
内容中包含的图片若涉及版权问题,请及时与我们联系删除


评论
沙发等你来抢