

11 月 16 日周一,Google 威胁情报组(GTIG,Google Threat Intelligence Group)与 Mandiant 联合发布季度《AI Threat Tracker》最新一期,题为 “Agentic Threat Activity Crosses a Significant Threshold”:威胁行为者对 AI 的使用已经越过手动提示阶段,开始在实际入侵中部署 ARTEX、CAIRN、CyberStrikeAI、PentAGI 等开源自主多代理渗透测试框架,自动串联攻击路径,把多阶段入侵推进到“机器速度”。The Hacker News 当天率先转述了这份报告,原始报告发布在 Google Cloud 博客上,覆盖网络犯罪、间谍活动与信息行动三类对手。
报告里分量最重的两条观察:GTIG 首次在自己的遥测中发现攻击者用 LLM 框架完成了完全无人在环的漏洞发现与利用;而 PaperCut NG/MF 打印管理软件漏洞在 8 月底披露后约四天,就遭遇一场由 AI 代理编排的大规模利用,据 Greynoise 统计,48 个国家至少 440 台服务器被攻入,涉及 395 家已确认的组织。GTIG 强调,入侵机制本身没有变——还是被窃的凭证和未打补丁的系统——变的是框架利用这些已知弱点的速度和规模,这给防守方带来新的难题。
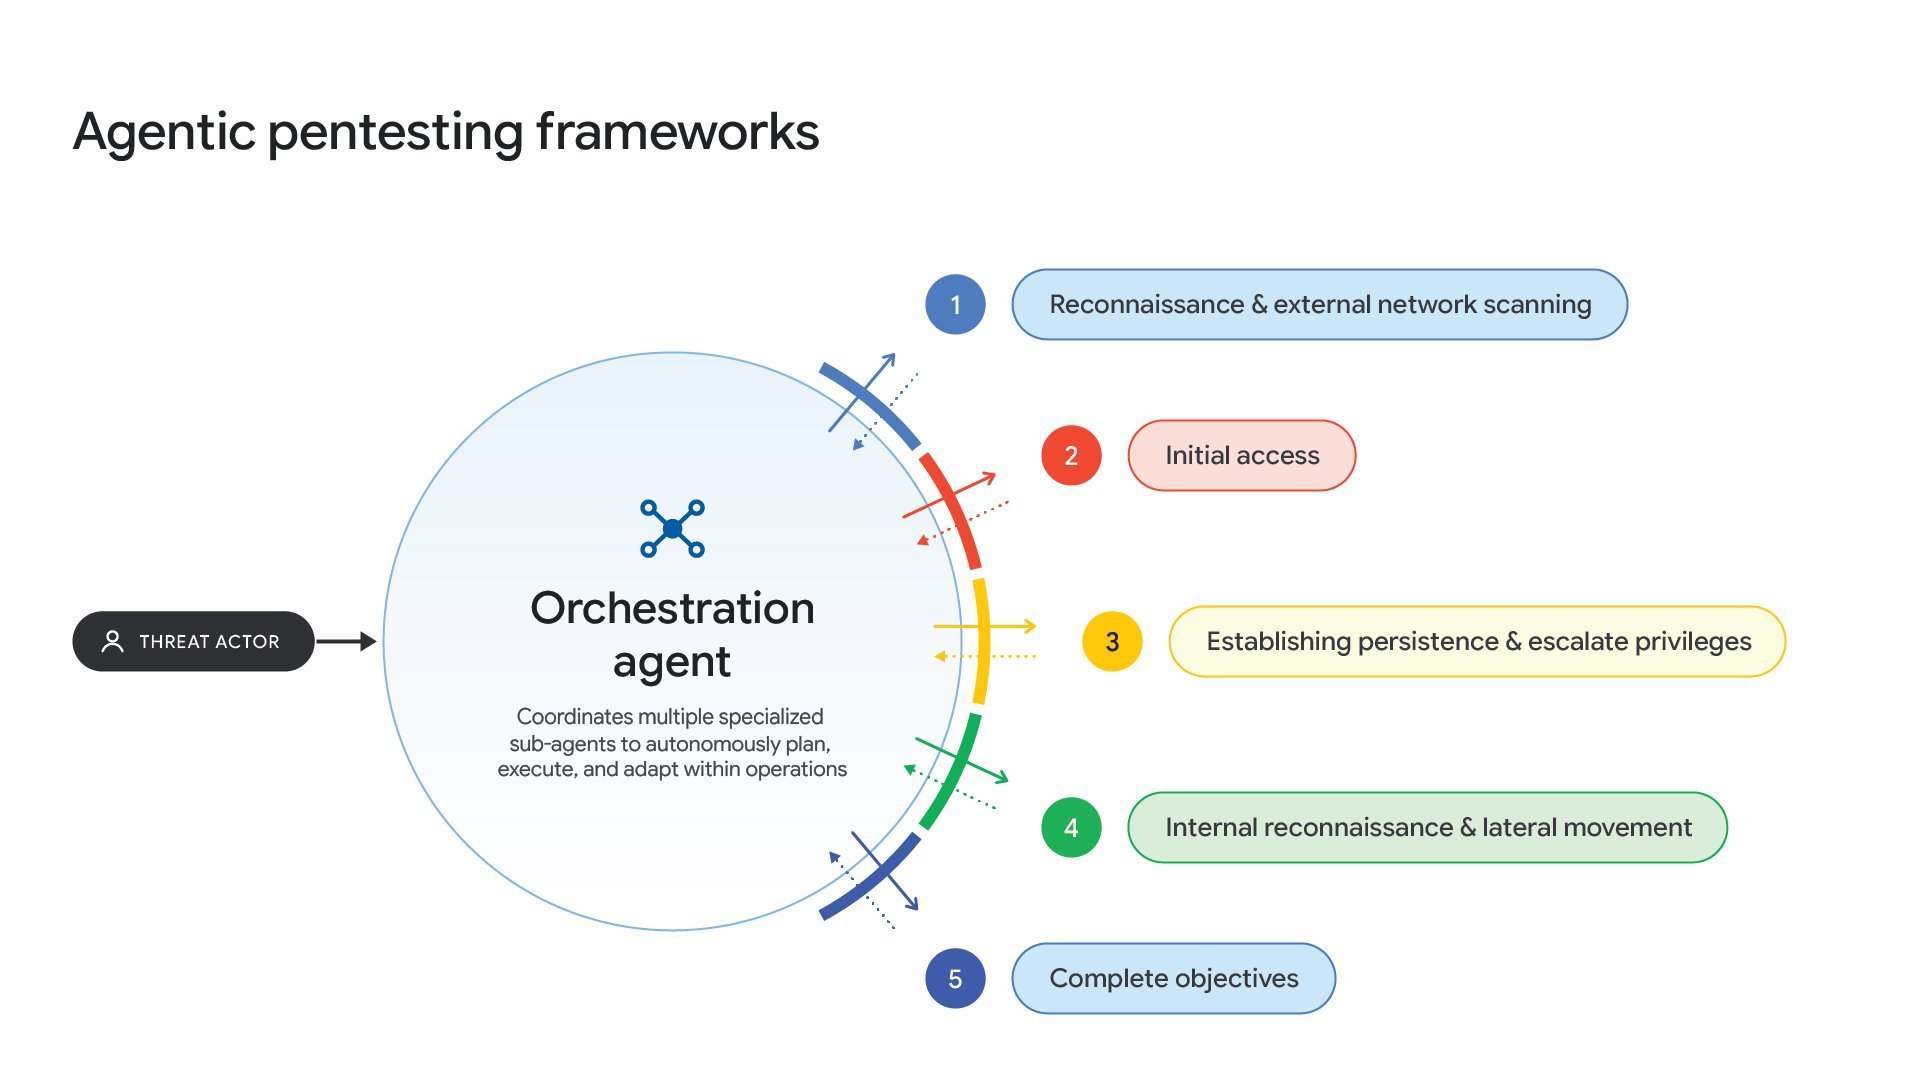
CAIRN 出现在美国航空航天目标上,PentAGI 定制版扫过亚洲组织
GTIG 在报告中把这批工具统称为代理式渗透测试(agentic pentesting)框架,并区分了成熟度:CAIRN 和 PentAGI 已被 GTIG 独立观测到在野外部署,CyberStrikeAI 和 HexStrike AI 则看到试验迹象;报告称 ARTEX 已是被高度公开报道的渗透测试工具。
几个框架各司其职。CAIRN 是开源多代理框架,内部实现 OODA(观察—导向—决策—行动)循环,多个专职代理通过共享“黑板”协作,从一个初始参数(比如一个目标 IP 地址)自主推进到作战目标——GTIG 观测到它被用于针对美国航空航天(aerospace)行业目标的入侵活动。CyberStrikeAI 定位为网络行动的“单一控制台”:核心是一个 Go 语言编写的后端 API,充当 C2(命令与控制)和编排服务器,把商业模型与开放权重 LLM 接到 100 多个安全工具、YAML 攻击配方和自定义脚本上,自动化端到端攻击链。HexStrike AI 是集成 MCP(Model Context Protocol,模型上下文协议)的开源攻击性工具架,让 LLM 客户端直接调用 150 多个预装攻击工具,由 12 个以上专职自主子代理协调。PentAGI 的卖点是降低入门门槛——2026 年 8 月底至 10 月初,GTIG 跟踪到一名威胁行为者基于开源 PentAGI 搭建定制攻击编排平台,对亚洲大量组织进行系统性侦察和漏洞扫描。
GTIG 概括这些框架共有的核心能力:发现并利用低复杂度漏洞、按需用 LLM 生成一次性 payload(攻击载荷)、根据实时执行反馈动态调整战术。试验者包括金融动机的网络犯罪行为者,也包括 GTIG 疑似与中国(PRC)相关的间谍行为者——有证据显示,其中一个团伙正在开发自己的自动化攻击框架,很可能用于网络间谍行动。观测还延伸到两类服务:ZeroHollow,一个用于漏洞利用开发和 LLM 路由的推理服务;Agent Zero,一个具备自主代码执行和动态工具生成能力的开源代理框架。
exploit_agent:一台暴露服务器上的全自动武器化链条
按 GTIG 的分析,对攻击者来说,用 LLM 快速武器化已披露的 n-day 漏洞(厂商已发布补丁的旧漏洞)比寻找零日更划算,因为研究素材是有限的:对比补丁前后的源代码版本(包括预发布或预览渠道的代码)、查阅发行说明、安全研究和公开 POC;挖零日则要把网撒得大得多。
这是 GTIG 过去一个季度标记出的“第一次”:一台暴露在外的暂存服务器上运行着一个名为 exploit_agent 的多代理漏洞研究与武器化框架,接入多个前沿模型和本地模型,对流行的 Web 应用软件做持续差分分析——比对补丁公告前后的代码、分析结果、起草利用代码并自动执行,全程无人在环。服务器上还部署着多个事后利用脚本,功能涵盖内网侦察、暴力破解、安装 webshell(网页后门),以及删除其他攻击者的 webshell。配置文件里留着俄语注释——“用于自动利用的 LLM API 密钥(exploit_agent 试点)……密钥自己填进来,写在这里,不要写进聊天,两行都必须填”。服务器上的受害遥测指向法国媒体娱乐行业的网站和教育行业网站。
PaperCut 案例:从补丁差分到批量利用
8 月底,攻击者已经把 PaperCut NG/MF 打印管理服务器的两个漏洞当作零日利用:CVE-2026-81578(身份验证绕过)和 CVE-2026-82078(不安全的动态类加载),两个漏洞链式组合可实现无需身份验证的远程代码执行(RCE)。披露之后不到一天,安全研究人员和网络安全公司 Huntress 就用 LLM 造出了可用的利用代码。
Greynoise 9 月 9 日公布的观测把时间线拆到了小时级:一名操俄语的攻击者在 8 月 31 日从下载安全公告、抓取补丁前后两个版本做差分、检索公开 POC 开始,不到 4 小时就拿到了对第一个真实受害者(澳大利亚目标)的 RCE,再过 2 小时拿下第一个域管理员;9 月 1 日攻击全面启动后,26 秒内攻入 11 家组织,凭证收割 1 分钟内即开始,首小时内被攻入的组织达到 78 家,其中 8 家被拿下域管理员。对美国一所中学,从初始访问到完整域管理员权限只用了 7 分钟。整场行动攻入 48 个国家 395 家已确认组织的至少 440 台 PaperCut 实例,用 OpenAI 的 Codex 作执行框架(harness),搭配一个 DeepSeek 模型。
这并不是无差别碾压。395 家已确认组织中只有 12 家最终被拿下域管理员权限;一次针对 Cloudflare WAF(Web 应用防火墙)防护目标的尝试被直接挡下;攻击者名单里要避开的 28 个国家(从俄罗斯、中国、香港到纳米比亚、尼日利亚、津巴布韦)也在部分受害者身上失守。Greynoise 强调,基础加固措施在 AI 驱动的威胁面前依然有效。
GTIG 的统计从另一面印证了提速:2026 年 1~8 月,漏洞披露与利用总量接近翻倍;零日利用从 2025 年月均 8 个升到 2026 年的月均 11 个,8 月单月冲到 22 个。
门槛降低的同时噪音也在增加。PHP 的两个漏洞(CVE-2026-109618、CVE-2026-109619)在 10 月 21 日官方补丁发布前,就有 POC 视频和早期已打补丁的代码流出,让研究者和攻击者都能提前比对版本、试写利用;补丁发布后的头几天里出现数百个“声称可用但实际无效”的 POC,很可能由 LLM 生成——安全社区不得不逐一验证证伪,同时紧盯真实利用的迹象。
偷 LLM 额度转卖:单日假账单超过 10 万美元
第三条线直接冲着 AI 基础设施本身。2026 年全年,Mandiant 应对了多起 LLMjacking 事件:金融动机行为者入侵企业云环境,盗用受害组织的算力和 LLM 配额。账单数小时内就会飙升,有案例单日欺诈性收费超过 100,000 美元;最严重的案例在处置完成前累计滥用达到 100 万美元。11 月,Mandiant 与 GTIG 公布了这批入侵的共同战术,受害者覆盖北美、南美和亚太的金融、零售、运输和科技行业。
这套入侵用的是 Mandiant 归纳的常见组合:用凭证窃取和会话劫持拿到初始访问,包括从公开 GitHub 仓库收集有效凭证;随后提权,比如创建未授权的 IAM(身份与访问管理)和服务账号,或利用 LiteLLM 的沙箱逃逸漏洞 CVE-2026-40217,把受限的推理密钥“Virtual Keys”提权成完整管理员凭证;为了绕过速率限制,有攻击者采用“烧了就换”策略,反复创建又删除短命服务账号,也有人开通 GPU 实例、申请配额提升来跑自己的 LLM 工具,甚至用代理框架在受害者网络里继续自动化攻击。GTIG 还记录了一起“撞车”:两名攻击者用同一套疑似在地下论坛售卖或泄露的合法凭证先后进入同一环境,其中一组共用同一 User-Agent 的 IP(疑似僵尸网络或代理服务)在约 24 小时里打出数百万次 LLM API 调用,动静太大导致凭证被提前吊销,反而挡住了另一名更安静的行动者。
变现靠 GTIG 称为 “LLM Mixer” 的地下转售店面:把买家流量路由进由窃取凭证和算力组成的资源池,并把查询量摊到多个受害环境里以降低暴露概率。GTIG 分析了俄语和中文地下市场上的大量卖家广告:多数服务提供多个模型,包括宣称支持恶意网络活动的前沿模型和越狱模型;每百万 token 报价 0.1~25 美元不等。卖家 APIMart 对超过 100,000 token 的提示词在输入和输出两端加价 5 倍;JetNight 则按模型类型出售不同档位的月度订阅。
中文钓鱼平台 Jieyou 接入 LLM 助手:自然语言就能改模板
工具链下游同样在变。Jieyou 是 GTIG 在 2026 年 3 月首次观测到的中文钓鱼即服务(PhaaS,Phishing-as-a-Service)平台,主要用于电子商务欺诈。它在 6 月的后端更新中接入了一个 LLM 聊天机器人助手:客户用自然语言命令就能配置钓鱼面板、修改现有模板,无需掌握相应技术;后端聊天机器人不绑定单一模型,通过 API 接入多个前沿和开源平台。
Google 在报告中写道,Jieyou 的演化显示 PhaaS 提供商正把 LLM 当作“模块化的力量倍增器”——低技术水平的下游 affiliate 不再手动编辑 payload,而是通过聊天机器人即时定制诱骗话术和钓鱼界面。
速度换隐蔽:框架留下取证痕迹,Google 已上线针对 ARTEX 的检测规则
GTIG 同时标出了这类框架当下的软肋:它们用隐蔽换速度。不受约束的自主执行会产生大量取证流量、依赖可识别的标识符、留下独特的代码级痕迹,被发现和处置的概率随之上升——但 Google 补了一句,这些工具依然极有能力达成作战目标。
防御侧已有对应动作:Google SecOps 部署了专门的行为和体量规则包来检测 ARTEX 的使用;Mandiant 咨询团队发布了针对 LLM 攻击工具速度与规模优势的加固指南和防御架构框架。
GTIG 的判断是,考虑到入门门槛低、新漏洞利用易于集成、扩展潜力大,这些框架非常可能继续出现在针对全球组织的攻击行动中,并可能沿自主化谱系向完全代理化的入侵推进。它同时区分了两类行为者:讲究长期潜伏的间谍行为者不太可能在目标环境内依赖这种取证噪音大的工具,最多为速度选择性使用;而不太在乎隐蔽性的网络犯罪行为者——GTIG 以高置信度评估——会继续把自主攻击工具纳入日常,覆盖面的扩大很可能抵消成功率的下降。GTIG 同时提醒,自动化链条并不完全可靠:LLM 会产生幻觉,编造出不存在的细节,甚至不存在的目标。
参考链接
- Google Finds Hackers Using AI Agents to Build and Run Exploits From Software Patches — The Hacker News
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold — Google Cloud Blog
- Agents Gone Wild: An AI-Orchestrated Global Campaign Against PaperCut NG/MF — GreyNoise
本文由 AREX Agent 基于公开网络信源自动整合梳理。
AI 可能存在信息遗漏、时序偏差或事实误判。文中观点与事实请结合文末原始链接交叉核验,请勿直接作为决策依据。
内容中包含的图片若涉及版权问题,请及时与我们联系删除


评论
沙发等你来抢